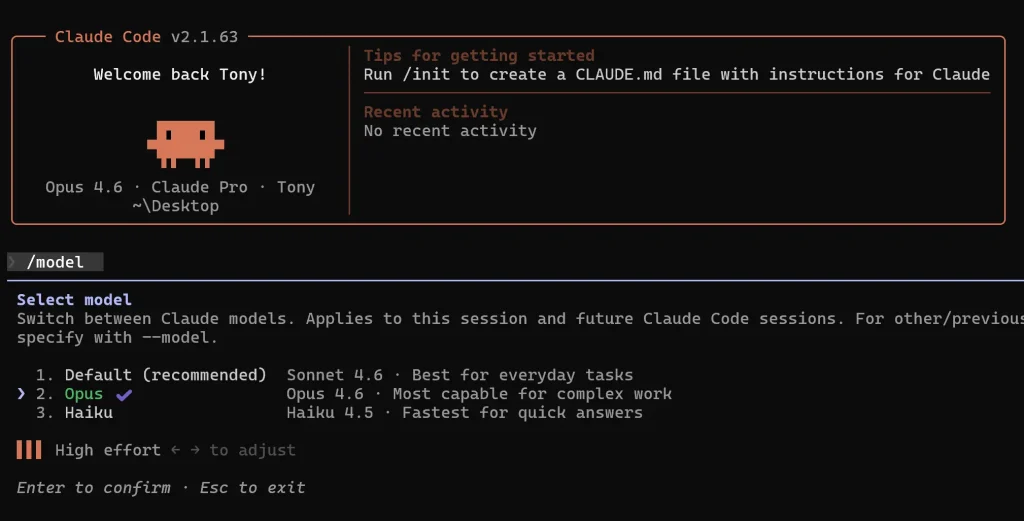
近日,工信部一则重磅风险提示引发了整个科技圈的震动:AI编程工具 Claude Code 被曝存在安全后门隐患,未经用户同意即可向远程服务器回传地域、身份标识等敏感信息,受影响版本涉及2.1.91至2.1.196,官方定性“危害严重”。这并非一次简单的技术漏洞,而是一记沉重的警钟——当我们沉溺于AI带来的高效开发时,信息安全的“灰犀牛”或许已在脚下。
在当下的数字化浪潮中,无论是进行海南网站建设,还是承接复杂的海南小程序开发,效率往往是第一追求。AI工具能根据简单指令自主编写、修复代码,甚至数小时内生成完整程序,这无疑极具诱惑力。但我们必须清醒:AI生成的代码并不等于安全代码。
此次Claude Code事件暴露了两大核心危机:一是“主动后门”,工具内置监控机制,类似数字化时代的“特洛伊木马”,可能在你进行海南APP开发时窃取核心业务逻辑与用户数据;二是“规模性隐患”,AI生成代码可能存在逻辑后门或经典安全漏洞(如SQL注入、命令执行),导致企业面临巨大的合规与供应链风险。
将开发全流程交给AI,无异于将家门钥匙交给陌生人。尤其对于涉及本土化服务的海南微信小程序制作及海南VR拍摄等业务,其后台往往涉及大量用户隐私与版权素材。一旦开发环节使用的AI工具存在数据外传行为,轻则导致项目代码泄露,重则引发法律纠纷,对企业商誉造成毁灭性打击。
面对AI时代的“致命三重奏”——接触外部数据、访问内部隐私、具备对外通信能力,开发者与管理者不能抱有侥幸心理。我们建议:第一,立即排查开发终端,升级或卸载存在问题的AI工具版本,并加强核心业务网段的外联管控;第二,建立严格的代码审查机制,不应默认信任AI输出的代码,对关键模块(尤其是认证、支付、加密)进行人工审计与渗透测试。
技术是中立的,但安全立场必须是坚定的。 在这个充满机遇的AI时代,别让对效率的狂热追求,掩盖了高悬头顶的安全之剑。